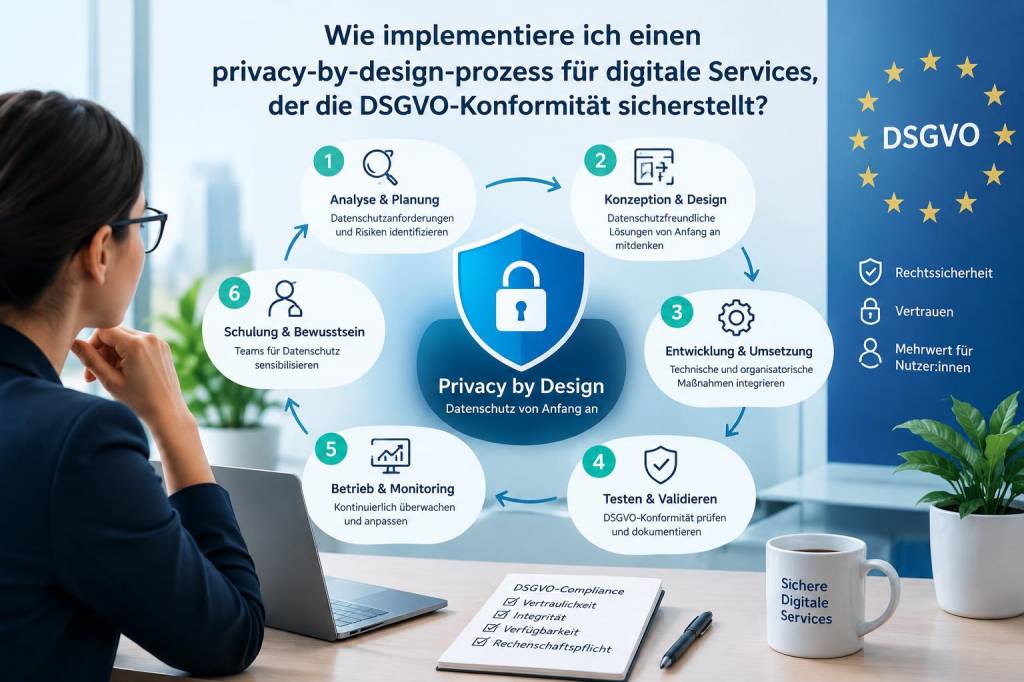
Wenn ich mit Unternehmen an digitalen Services arbeite, ist eine der ersten und gleichzeitig wichtigsten Fragen: Wie setze ich Privacy‑by‑Design so um, dass die DSGVO‑Konformität nicht nur auf dem Papier steht, sondern im Alltag lebt? In diesem Artikel teile ich meine pragmatischen Schritte, Checklisten und konkrete Tipps, die ich in Beratungsprojekten und bei der Umsetzung digitaler Produkte erfolgreich angewendet habe.
Was bedeutet Privacy‑by‑Design konkret?
Privacy‑by‑Design heißt für mich nicht nur, eine Datenschutzerklärung zu schreiben. Es ist ein Prozess: Datenschutz wird von Anfang an in Entscheidungen, Architektur und Prozessen integriert. Das umfasst technische Maßnahmen (z. B. Pseudonymisierung), organisatorische Maßnahmen (z. B. Rollen und Verantwortlichkeiten) und dokumentierte Nachweise, dass die Risiken bewertet und gemindert wurden. Ziel ist, dass Datenschutz standardmäßig und automatisch gewährleistet ist.
Meine pragmatische Roadmap zur Implementierung
Ich empfehle eine umsetzbare Roadmap in fünf Phasen, die ich in Projekten immer wieder als sinnvoll erlebe:
Initiale Bestandsaufnahme und Stakeholder‑Mapping
Bevor ich einen Code‑Pfad oder ein Feature verändere, frage ich: Welche Daten werden gesammelt? Wer hat Zugriff? Wie lange werden Daten gespeichert? In dieser Phase erstelle ich eine Datenfluss‑Map (Data Flow Diagram), weil sie visuell offenlegt, wo personenbezogene Daten entstehen, verarbeitet und weitergegeben werden.
Wichtige Fragen, die ich hier beantworte:
Risikoanalyse und DPIA (Data Protection Impact Assessment)
Für viele digitale Services ist eine DPIA nach DSGVO Pflicht. Ich nutze eine pragmatische DPIA‑Vorlage: Risiken identifizieren, Eintrittswahrscheinlichkeit und Schwere bewerten, Maßnahmen definieren und Verantwortliche benennen. Ein DPIA ist nicht nur Compliance‑Nachweis, sondern ein Entscheidungswerkzeug.
Beispiele für Risiken:
Architektur‑ und Prozessdesign: Privacy‑by‑Default umsetzen
Hier treffen Strategie und Technik zusammen. Ich entwerfe Anforderungen so, dass der «privacy‑freundlichste» Zustand die Voreinstellung ist. Wichtige Prinzipien:
Konkretes Beispiel: Für ein Kundenportal setze ich standardmäßig die Registrierung per Pseudonym und erlaube erst nach ausdrücklicher Einwilligung die Verknüpfung mit Marketingprofilen. So bleibt der Default‑Zustand restriktiv.
Technische Umsetzung, Tests und Dokumentation
Bei der technischen Umsetzung achte ich auf folgende Praktiken:
Dokumentation ist zentral: Verfahrensverzeichnisse, DPIA‑Berichte, technische Beschreibungen und Protokolle von Einwilligungen müssen gepflegt werden. Das reduziert spätere Haftungsrisiken und erleichtert Audits.
Verträge und Drittparteien: Nicht unterschätzen
Viele DSGVO‑Fehler entstehen durch mangelnde Kontrolle über Drittanbieter. Ich prüfe und gestalte:
Bei Anbietern wie AWS, Azure oder Google Cloud achte ich besonders auf Shared‑Responsibility‑Modelle: Verantwortlichkeiten müssen klar dokumentiert sein.
Schulung, Change‑Management und Rollen
Privacy‑by‑Design ist kein reines IT‑Projekt. Ich setze deshalb auf cross‑funktionale Teams: Produktmanager, Entwickler, Security, Legal und Data Protection Officer (DPO) arbeiten zusammen. Wichtige Maßnahmen:
Ein DPO ist dabei nicht nur Compliance‑Kontrolleur, sondern Partner im Produktentwicklungsprozess.
Monitoring, Logs und kontinuierliche Verbesserung
Nach dem Rollout endet die Verantwortung nicht. Ich etabliere Monitoring‑Mechanismen:
Wichtig ist auch, Nutzerfeedback zu Datenschutzfragen zu beobachten — oft zeigen sich hier Usability‑Probleme, die zu unnötigen Datenfreigaben führen.
Praktische Checkliste für Ihr nächstes Projekt
| Vor dem Start | Data‑Flow‑Mapping; Stakeholder‑Workshop; Verantwortlichkeiten klären |
| Designphase | DPIA durchführen; Datenminimierungsprinzip festlegen; Default‑Einstellungen definieren |
| Entwicklung | Privacy‑Akzeptanzkriterien in User Stories; Verschlüsselung; Pseudonymisierung |
| Vor Rollout | AVVs prüfen; Security‑Tests; Nutzerfreundliches Consent‑UI testen |
| Betrieb | Monitoring; regelmäßige DPIA‑Reviews; Trainings |
Häufige Stolperfallen und wie ich sie vermeide
In Projekten sehe ich immer wieder ähnliche Fehler:
Mein Tipp: Behandle Datenschutz wie ein Produktmerkmal. Wenn Nutzer verstehen, welchen Mehrwert der Schutz ihrer Daten bietet, erhöht das Vertrauen – und oft auch die Conversion.
Wenn Sie möchten, kann ich Ihnen eine DPIA‑Vorlage oder eine Ticket‑Checklist zuschicken, die ich in Projekten verwende. Auf Marioweiss publiziere ich regelmäßig praxisnahe Vorlagen und Beispiele – schauen Sie gern vorbei, wenn Sie tiefer einsteigen wollen.